勒索病毒如何防范,金蝶 AI 星辰是如何解决的
公司新闻 | 11-4
最近不少老板、财务都在关注勒索病毒:一封钓鱼邮件、一个漏洞、弱口令被破解,电脑里的账套、合同、库存数据瞬间被锁,黑客索要高额赎金。
很多中小企业中招后进退两难:交钱,对方不一定履约,还助长黑产;不交钱,财务、进销存全面停摆,对账、报税、接单全部卡住,损失难以估量光明网。
尤其是很多小微企业还在用本地部署软件,数据存在自己电脑、本地服务器上,一旦中招,备份也很容易跟着一起被加密,风险极高。
一、先搞懂:勒索病毒,一般是怎么入侵企业的?
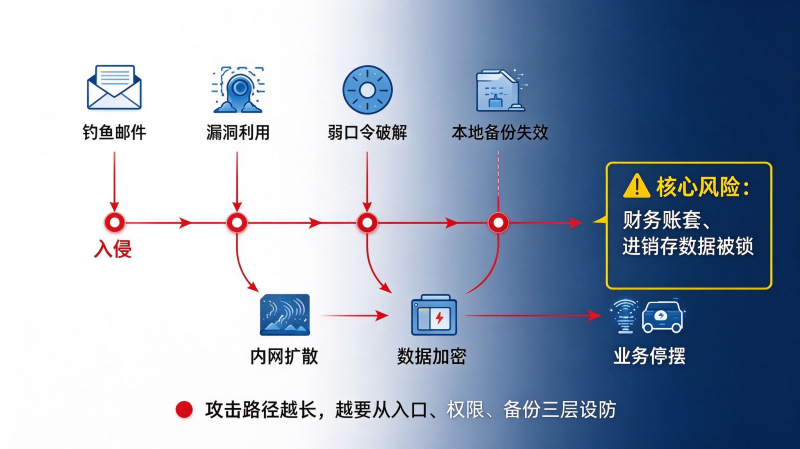
勒索病毒最常见的入侵路径,大多是这几类:
✅ 员工点开钓鱼邮件、陌生附件、恶意链接
✅ 系统、软件长期不打补丁,漏洞被利用
✅ 弱口令、共用账号,远程端口随意对外开放
✅ 本地存储,备份机制不完善,备份和原始数据在同一台设备
✅ 内网缺乏隔离,一台电脑中毒,全盘、服务器快速扩散
很多企业以为装个杀毒软件就万事大吉,却忽略了:勒索病毒的核心杀伤力,是加密你的核心业务数据。财务账套、进销存、应收应付,都是黑客重点瞄准的目标。
二、小微企业通用防勒索清单,建议直接落地
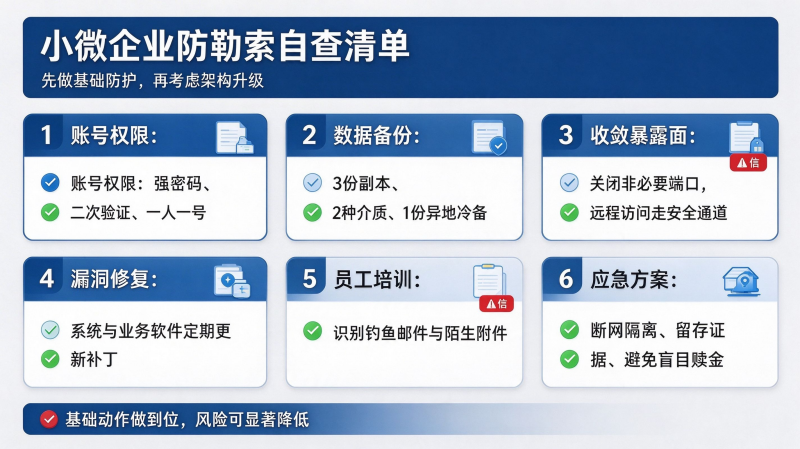
给大家整理一份可直接执行的防范要点:
1. 管好账号权限:杜绝弱密码,核心账号开启二次验证,一人一号,禁止共用管理员账号,最小权限分配
2. 做好数据备份(重中之重):遵循「3-2-1 备份原则」:3 份数据副本、2 种存储介质、1 份异地离线冷备份,备份不要和业务主机在同一内网
3. 收敛暴露面:关闭不必要公网端口,非必要不开放远程桌面;远程办公走安全通道,不直接裸奔到外网国家互联网...
4. 漏洞持续修复:操作系统、办公软件、业务软件定期更新补丁
5. 员工安全培训:识别钓鱼邮件,不随意下载陌生文件、破解工具
6. 建立应急方案:一旦中招第一时间断网隔离,留存证据报警,不要盲目支付赎金
但坦白说:中小微企业人手有限,很难配齐专职运维,本地环境的安全运维成本高、难度大。有没有更省心的方案?
三、金蝶 AI 星辰,从架构层面降低勒索病毒风险
金蝶 AI 星辰是金蝶面向小微企业的云端业财税一体化 SaaS 平台,依托金蝶 AI 苍穹云原生底座,它和本地软件最大区别:核心业务数据不在你本地电脑 / 服务器,而是托管在合规云平台,天然规避本地勒索病毒加密风险金蝶集团。
1. 等保三级合规底座,多层边界防护
金蝶 AI 星辰已通过国家信息安全等级保护三级认证、ISO27001 信息安全管理体系认证,采用银行级传输与存储加密,内置防火墙、入侵检测、访问审计机制,云平台由专业安全团队 7×24 小时监控异常访问、攻击行为,提前拦截风险金蝶集团。
病毒想要加密你的账套文件,首先要突破云平台多层安全边界,门槛远高于单机本地系统。
2. 自动多副本 + 异地容灾备份,不怕数据锁死
本地软件最怕:备份盘和主机一起中毒,备份文件同步被加密。
金蝶 AI 星辰内置自动备份机制,多副本分布式存储 + 异地灾备,账套数据定时自动留存。就算企业本地电脑不幸中勒索病毒,云端账套不受影响,随时登录账号恢复业务;同时支持企业自主导出本地备份,双重掌握数据主动权金蝶集团。
3. 精细化权限管控 + 全链路操作日志,阻断账号被盗扩散
系统支持分级权限:老板、会计、出纳、仓管权限隔离,谁能查看、谁能修改、谁能导出分开管控。所有操作全程留痕,日志长期留存,一旦出现异常登录、异地登录,更容易识别风险,防止账号被盗后批量篡改数据金蝶集团。
4. 云端持续安全迭代,自动更新加固
本地软件需要企业自己跟进补丁、升级;AI 星辰在云端统一运维,安全策略、漏洞修复、防护规则由平台侧持续迭代升级,企业不用安排人手做服务器加固、版本更新,降低人为疏漏带来的安全缺口金蝶集团。
⚠️ 重要提醒:金蝶 AI 星辰是云端业务系统,它保护的是平台内的业财税数据;员工本地电脑、邮箱、其他本地文件依然需要做好终端安全、钓鱼防范,云系统≠万能防火墙,安全需要云 + 终端配合。

四、给小微企业的选型总结
勒索病毒防护分两层思路:
👉 第一层:管理和终端防护,管住入口、管住人、管住密码、做好备份,是所有企业都必须做的基础动作;
👉 第二层:业务系统架构升级,把核心财务、进销存数据从风险最高的本地单机,迁移到可信 SaaS 云平台,从根源减少 “账套被加密” 的致命风险。
对中小微企业来说,不用自己搭建复杂服务器、不用专人维护备份和安全,金蝶 AI 星辰把业财税一体化和云原生安全打包,在做账、管库存、报税的同时,给核心经营数据加一层抗勒索的安全底座。
数据是企业的生命线,与其中招后花钱赎数据、停工止损,不如提前做好防护。
💬 如果你正在用本地版财务软件,担心勒索病毒风险,欢迎咨询我们,帮你评估迁移方案、数据迁移和安全配置。
业务咨询:18860002988 (微信同号) 客服热线:18159883130 (微信同号)


